
Golpe da passkey: o falso suporte de TI que ignora o MFA da sua empresa
Criminosos ligam no celular pessoal, se passam pelo suporte e pedem para atualizar passkey ou MFA. Entenda o golpe e as medidas para esta semana.
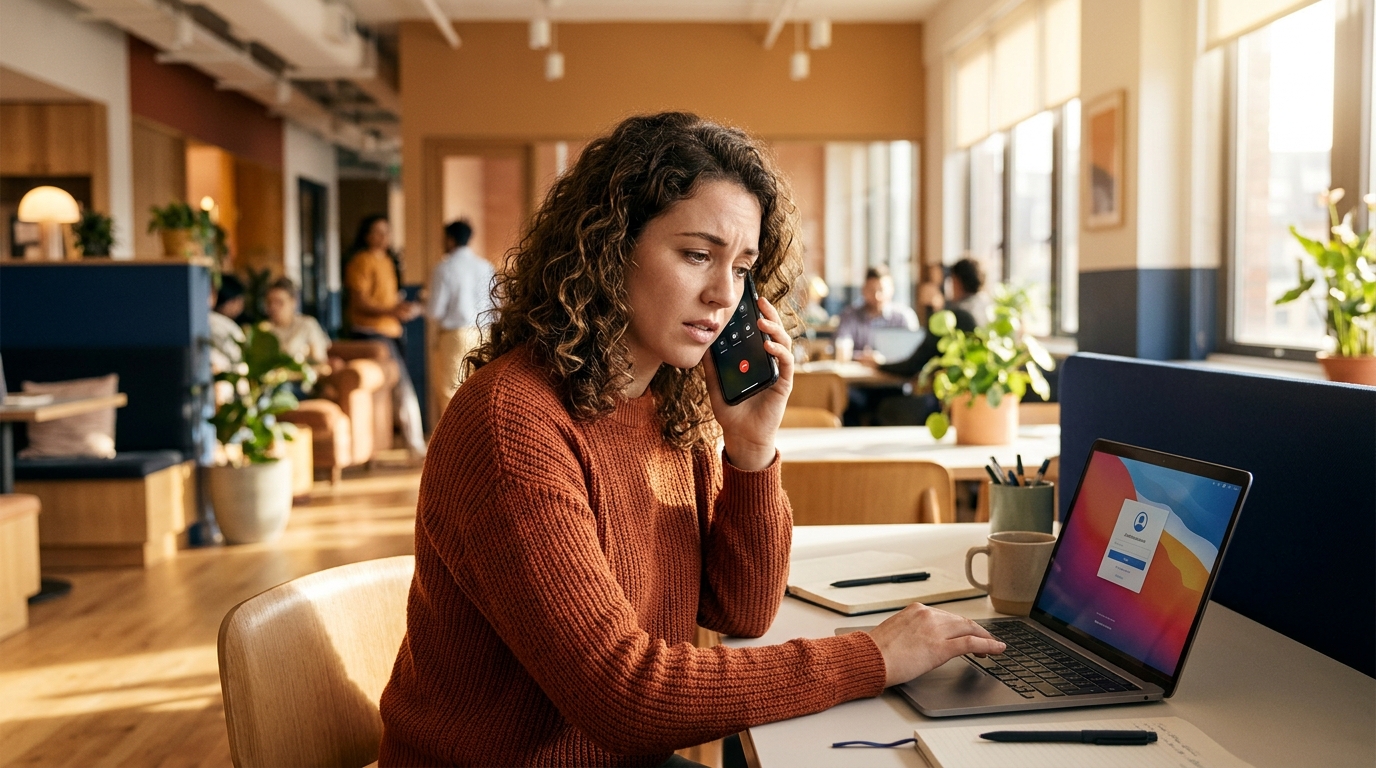
Resposta direta: no golpe da passkey, o criminoso liga para o celular pessoal do colaborador, se passa pelo suporte de TI e pede para "atualizar" passkey, MFA ou login único. O objetivo não é quebrar a tecnologia, e sim fazer o próprio usuário autorizar o acesso. A defesa começa por uma regra simples: o suporte nunca pede isso por telefone pessoal.
Durante anos, o conselho central de segurança foi ativar a autenticação em dois fatores. Ele continua certo. Mas os criminosos mudaram de estratégia: em vez de vencer o segundo fator, convencem a pessoa a concluir um login válido em benefício deles. Este artigo explica como o golpe funciona e o que a empresa pode fazer agora.
O que a Microsoft observou
Em setembro de 2026, a Microsoft Threat Intelligence descreveu uma campanha de engenharia social com tema de passkey que leva ao comprometimento de identidades e de ambientes de nuvem. O ataque costuma começar com uma ligação ou mensagem para o número pessoal do colaborador, feita por alguém que diz ser do help desk da própria empresa (Microsoft Security Blog, análise da campanha).
O ponto mais importante: isso não significa que as passkeys foram quebradas. A tecnologia de autenticação sem senha segue sendo uma das defesas recomendadas. O que os criminosos exploram é a confiança, usando justamente a migração para passkeys como pretexto.
A consultoria de segurança SRA também relatou, em outubro de 2026, ataques parecidos: criminosos ligam para colaboradores escolhidos a dedo, no celular pessoal, e conduzem a vítima por um falso cadastro de MFA ou passkey (SRA, help desk vishing e falso cadastro de passkey).
Como o golpe funciona, passo a passo
- Pesquisa prévia: o atacante levanta nomes, cargos e estrutura da empresa em redes sociais e perfis profissionais, para soar convincente.
- Contato no celular pessoal: uma ligação ou SMS diz que a passkey, o MFA ou o login único precisam ser reconfigurados com urgência.
- Endereço parecido com o interno: o link leva a um domínio com termos como passkey, suporte ou verificação, às vezes com o nome da empresa no subdomínio.
- Sessão entregue ao invasor: a vítima é conduzida por um fluxo que captura a sessão autenticada ou por uma autorização por código de dispositivo, em que ela mesma aprova o acesso do atacante.
- Permanência: o invasor cadastra um método de autenticação próprio, como outro telefone ou aplicativo, e passa a entrar sem depender do colaborador.
- Coleta de dados: depois vêm consultas à nuvem e downloads de arquivos e e-mails, em volume que, visto evento por evento, quase não chama atenção.
Por que o MFA sozinho não resolve
O MFA pode funcionar exatamente como foi configurado e, ainda assim, o ataque ter sucesso, porque a vítima foi enganada sobre o que estava autorizando. Por isso, a proteção da identidade precisa combinar tecnologia, regra de processo e treinamento. É a mesma lógica do que descrevemos em deepfake e voz clonada: o canal muda, o princípio é confirmar por um segundo caminho conhecido.
O que fazer na empresa nesta semana
- Escreva e divulgue a regra: o suporte de TI não liga para celular pessoal pedindo para atualizar passkey, MFA ou login único. Se ligar, o colaborador encerra e procura o suporte por um canal interno já conhecido.
- Trate novo método de MFA como evento crítico: todo telefone, aplicativo ou token adicionado a uma conta deve gerar alerta para conferência no mesmo dia.
- Revise a autenticação por código de dispositivo: se a operação não depende dela, restrinja o uso.
- Prepare a resposta: defina quem revoga sessões, remove métodos de autenticação suspeitos e redefine credenciais, e quanto tempo isso deve levar. Trocar só a senha pode não bastar.
- Reduza o que um acesso indevido alcança: aplique menor privilégio, revise permissões e acessos de terceiros. Veja nosso material sobre controle de acesso e sobre como revisar integrações e acessos de terceiros na nuvem.
- Faça uma simulação: ligue para um grupo pequeno, com autorização da diretoria, simulando o falso suporte, e use o resultado para treinar, não para punir.
Onde a TI entra
A parte técnica envolve políticas de acesso condicional, registro e monitoramento de logins, alertas de alteração de MFA e a correlação de eventos que isoladamente parecem normais. A consultoria de TI da DKP ajuda a revisar esse desenho, e o outsourcing de TI pode sustentar o monitoramento no dia a dia quando a equipe interna é enxuta.
Perguntas frequentes
Passkeys são inseguras? Não. A campanha não demonstrou falha na tecnologia. Os golpistas usam o tema passkey como pretexto para enganar o usuário.
Quem usa MFA está protegido? Está mais protegido do que sem MFA, mas não livre. Métodos resistentes a phishing, políticas de acesso e treinamento reduzem o risco.
Só empresas que usam nuvem da Microsoft correm risco? A campanha descrita mirou esse ambiente, mas o método, que depende de um telefone pessoal e de um usuário com pressa, funciona contra qualquer plataforma de identidade.
O que fazer se o colaborador já seguiu as instruções do golpista? Avise a TI imediatamente. A equipe deve revogar sessões, remover métodos de autenticação desconhecidos, redefinir credenciais e revisar os acessos recentes.
Palavras-chave:
Gostou do conteúdo?
Explore mais artigos no nosso blog ou entre em contato conosco.