
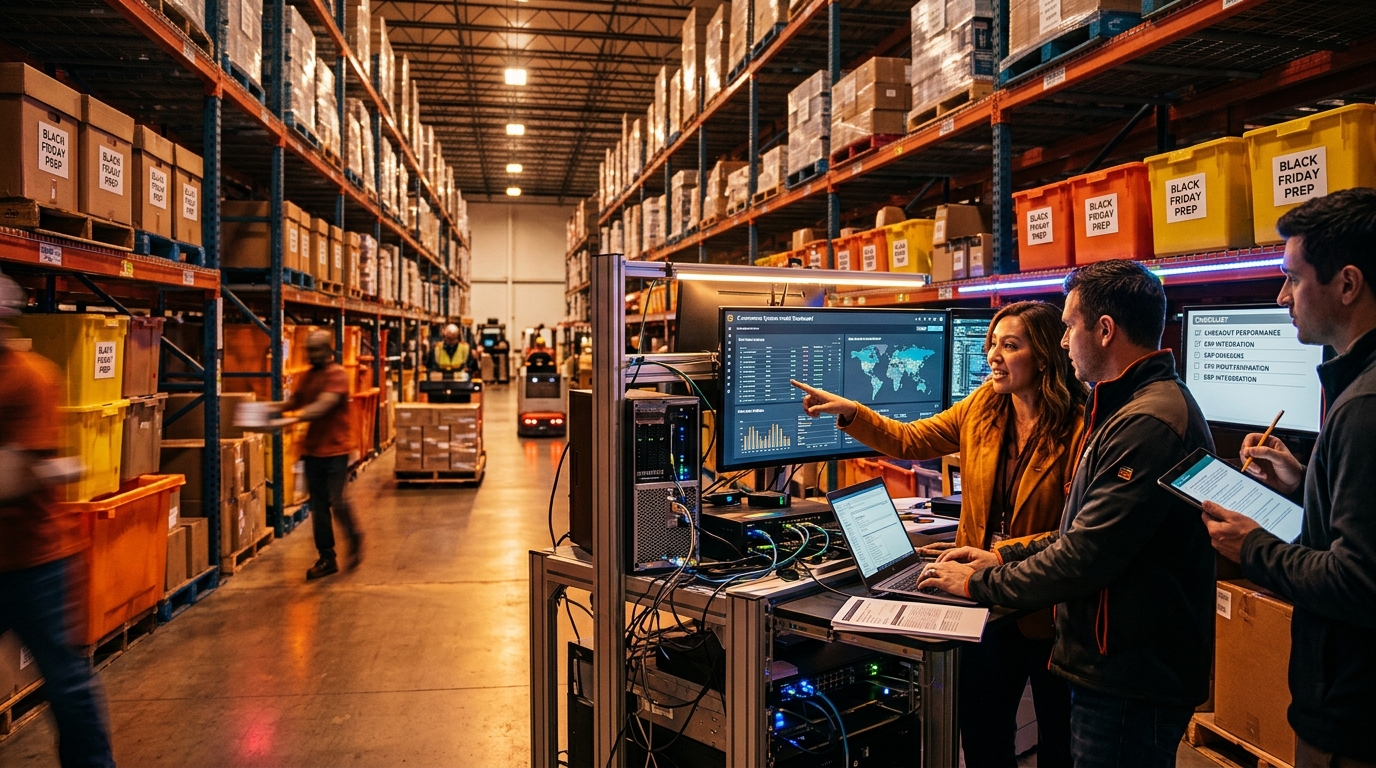
Black Friday 2026: o checklist de TI para fazer antes do pico de vendas
A Black Friday 2026 cai em 27 de novembro. Veja o checklist de TI com cinco frentes: checkout, acessos, páginas criadas às pressas, ERP e plano de crise.
Resposta direta: o checklist de TI para a Black Friday 2026, que cai em 27 de novembro, tem cinco frentes: proteger o checkout contra bots e teste de cartão, revisar contas e acessos, validar qualquer página criada às pressas, garantir que o ERP aguente o volume de pedidos e deixar um plano de crise com responsáveis definidos. Com poucos dias até a data, o foco é congelar mudanças arriscadas e testar o que já existe.
A Black Friday é o dia em que a operação inteira é posta à prova: site, pagamento, estoque, nota fiscal e expedição. Também é o dia em que o tráfego legítimo serve de cortina de fumaça para ataques automatizados. Este artigo reúne o que o mercado está apontando neste ano e o que a sua equipe de TI ainda consegue fazer nesta semana.
Por que o risco é maior em 2026
Segundo o InfoMoney, a inteligência artificial acelera etapas do ataque, da busca por vulnerabilidades à criação de códigos para explorá-las, e torna campanhas de phishing mais convincentes. Tarefas que antes levavam semanas podem ser feitas em minutos, segundo o especialista ouvido pela reportagem (InfoMoney, Black Friday amplia riscos digitais).
Os números ajudam a dimensionar. A Nuvemshop informou que as tentativas de ataque ao e-commerce cresceram 70% entre março e agosto de 2026 (TI Inside, dados da Nuvemshop). E a Serasa Experian registrou 29.689 tentativas de fraude no e-commerce brasileiro em quatro dias de Black Friday em 2025, com ticket médio 45,44% acima do dos pedidos legítimos (Serasa Experian, Mapa da Fraude).
1. Checkout: bots, teste de cartão e DDoS
O tráfego de pico dificulta separar cliente de robô. Os pontos a revisar:
- Proteção de borda ativa: firewall de aplicação, gestão de bots e mitigação de negação de serviço (DDoS) ligados e testados, sem regras afrouxadas para "aliviar" a loja.
- Capacidade: banco de dados, filas e limites de APIs dimensionados para um volume muito acima do normal.
- Alertas com dono: definir quem recebe o aviso, quem autoriza uma contenção e o que deve ser preservado primeiro.
Uma armadilha comum: com o site lento e a cobrança por vendas, a equipe desliga uma regra de segurança. Essa janela é a que o invasor espera. O ganho de desempenho deve vir de capacidade, não de menos proteção.
2. Contas e acessos de pessoas e parceiros
Parte dos golpes mira a rotina de quem opera a loja, não a tecnologia. A própria Nuvemshop recomenda verificação em duas etapas para todos os usuários, acesso mínimo para funcionários e parceiros, e remoção de acessos quando uma parceria termina.
- Revisar quem tem acesso ao painel da loja, ao ERP e ao gateway de pagamento.
- Remover contas de ex-colaboradores e de fornecedores sem contrato ativo. Veja como fazer isso em acesso de terceiros na nuvem.
- Treinar a equipe contra ligações e mensagens falsas, como no golpe da passkey e no golpe do falso executivo com voz clonada.
- Para pedidos pagos por comprovante, confirmar o pagamento no painel antes de despachar.
3. Páginas e campanhas criadas às pressas
Marketing e áreas de negócio têm usado IA generativa para montar landing pages e formulários em minutos. Isso agiliza a campanha, mas uma página conectada à base de produção sem revisão pode expor dados de clientes. Criar uma página que funciona não é o mesmo que criar uma página segura.
- Toda página de campanha passa por uma revisão mínima de segurança antes de ir ao ar.
- Formulários não devem ter acesso direto ao banco de dados principal.
- Atualizações de última hora (preços, SKUs, scripts) ficam congeladas depois de uma data de corte, porque mudanças sem teste de estresse originam boa parte dos incidentes.
- O uso de ferramentas de IA sem controle também entra aqui: leia sobre o risco de Shadow AI na empresa.
4. ERP e retaguarda: a venda só termina na expedição
O site pode vender bem enquanto o ERP engasga, a nota fiscal é rejeitada e a expedição para sem ninguém ver. O problema costuma aparecer primeiro na reclamação do cliente.
- Testar o fluxo completo: pedido, estoque, nota fiscal, expedição, com volume simulado.
- Conferir as integrações entre loja, ERP e logística, incluindo o que acontece quando um terceiro (gateway, antifraude, frete) fica lento.
- Ter visibilidade de ponta a ponta, em vez de cada equipe olhar só o próprio painel.
Esse tema aparece também em como preparar a integração com o ERP para o pico de vendas, publicado após o 11.11.
5. Plano de crise e recuperação
Segundo o InfoMoney, uma recomendação de especialistas é montar uma sala de crise (war room) com responsáveis definidos, que acompanhe a operação continuamente. Para que ela funcione:
- Listar quem decide o quê e como acionar fornecedores.
- Testar a restauração de backups e definir a ordem de recuperação dos sistemas, conforme o guia de backup corporativo contra ransomware.
- Ter um plano de continuidade para quedas de provedores, como descrito em queda de nuvem e continuidade de negócios.
Checklist rápido para esta semana
- Congelar mudanças de código e de preços a partir de uma data de corte.
- Confirmar proteção contra bots e DDoS sem regras afrouxadas.
- Revisar acessos e ativar verificação em duas etapas para todos.
- Revisar páginas de campanha criadas com IA.
- Simular o fluxo pedido, nota e expedição no ERP.
- Definir a sala de crise, os plantonistas e o plano de recuperação.
Perguntas frequentes
Quando a Black Friday de 2026 acontece?
Em 27 de novembro, segundo a reportagem do InfoMoney de 17 de novembro de 2026.
Dá tempo de se preparar?
Dá para cobrir o essencial: revisar acessos, ligar e testar a proteção de borda, congelar mudanças e definir a sala de crise. Testes mais profundos, como pentest, é melhor começar agora e continuar depois da data.
O que fazer se a loja ficar instável no pico?
Escale capacidade e acione o plano de crise. Não desligue regras de segurança para ganhar velocidade.
Como a DKP pode ajudar
A DKP atua com consultoria de TI, integração de sistemas e automação. Se a sua operação quer revisar a retaguarda e a segurança antes dos próximos picos de venda, converse com o time pelo site dkp-it.com.br.
Palavras-chave:
Gostou do conteúdo?
Explore mais artigos no nosso blog ou entre em contato conosco.